Conform Playtech.ro: Atacuri cibernetice sofisticate: Cum escrocii manipulează notificările pentru a fura date
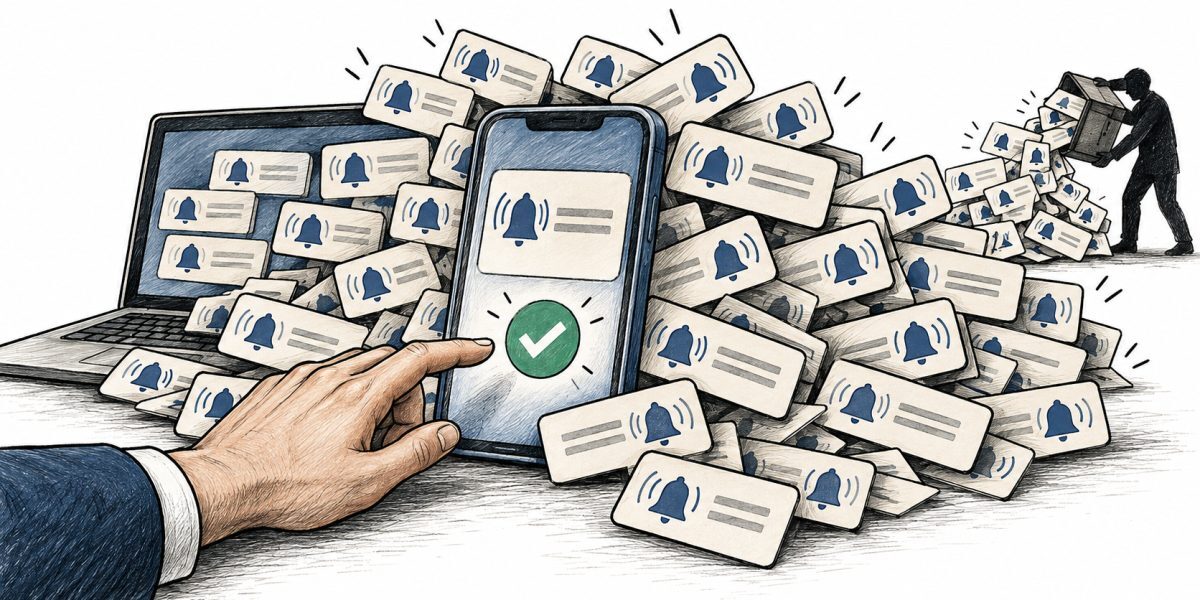
Escrocii cibernetici au dezvoltat noi tactici pentru a păcăli angajații companiilor, bazându-se pe o înțelegere profundă a modului în care funcționează sistemele de autentificare multifactor (MFA). Designul interfeței de notificare și o anumită doză de confuzie din partea utilizatorului devin arme puternice în mâinile atacatorilor. Aceștia exploatează faptul că o alertă simplă, cu puține opțiuni de interacțiune, poate duce la o aprobare automată din partea celui vizat, fără o analiză atentă a detaliilor.
Apelul fals, o componentă-cheie a atacului coordonat
Campaniile de phishing moderne nu se limitează la trimiterea de notificări suspecte. După ce victima primește o alertă pe dispozitivul său, atacatorii pot iniția un apel telefonic, prezentându-se drept personal IT sau suport tehnic. Aceștia susțin că există o problemă de sincronizare a contului și că aprobarea notificării recente este necesară pentru a opri apariția constantă a alertelor. Explicația aparent plauzibilă, corelată cu vizibilitatea notificărilor pe ecran, crește credibilitatea apelului.
Atacatorii sunt adesea bine informați despre victima lor, cunoscând nume, departament, adresă de e-mail și chiar serviciile utilizate de companie. Aceste informații sunt obținute din surse diverse, precum breșe de securitate anterioare, rețele profesionale sau mesaje compromise. Un ton calm, un limbaj tehnic adecvat și utilizarea corectă a denumirilor aplicațiilor contribuie la sporirea încrederii. Uneori, li se cere angajaților să furnizeze un număr afișat pe ecran sau să aleagă o opțiune dintr-o fereastră de autentificare, pași care, dacă duc la aprobarea unei conexiuni neinițiate, rămân extrem de periculoși.
Este crucial ca angajații să înțeleagă că suportul IT real nu va solicita niciodată aprobarea unei autentificări necunoscute pentru a rezolva o problemă. În cazul unui astfel de apel, recomandarea este de a încheia conversația și de a contacta departamentul IT prin canalele oficiale, cunoscute și verificate. Nu trebuie să se acorde credibilitate numărului afișat pe ecran, deoarece acesta poate fi falsificat. Menționarea primirii atât a notificărilor, cât și a apelului, către echipa IT, ajută la identificarea unei tentative de atac coordonat.
Cum să reacționezi corect: Refuz și raportare, nu ignorare
Organizațiile trebuie să implementeze proceduri clare pentru verificarea solicitărilor de suport. Tehnicienii reali se identifică prin intermediul tichetelor de suport, a canalelor interne de comunicare și prin proceduri care pot fi confirmate independent. Nu se solicită parole, coduri de autentificare sau aprobarea unor conexiuni nesolicitate. De asemenea, echipele de helpdesk trebuie protejate împotriva atacurilor în sens invers, unde atacatorii pretind a fi angajați și solicită resetarea factorilor MFA. Confirmarea identității nu trebuie să se bazeze pe informații publice, presiunea unei urgențe sau cunoașterea unor detalii despre managerul persoanei.
Atunci când o cerere de autentificare apare pe ecran fără ca utilizatorul să o fi inițiat, primul pas este apăsarea butonului „Refuz” și raportarea incidentului către echipa IT. Nu se poate presupune că problema s-a rezolvat odată cu dispariția notificării. Se recomandă schimbarea parolei de pe un dispozitiv considerat sigur și evitarea reutilizării unor variante apropiate de cea veche. De asemenea, este utilă solicitarea închiderii sesiunilor active și verificarea jurnalelor de conectare. În cazul în care o solicitare a fost aprobată din greșeală, este esențial ca angajatul să informeze imediat echipa IT, viteza de reacție fiind mai importantă decât teama de a recunoaște o greșeală.
Organizațiile pot reduce riscurile prin implementarea sistemului de potrivire a numerelor, unde ecranul de conectare afișează o valoare specifică ce trebuie selectată sau introdusă pe telefon. Această metodă leagă mai strâns cererea de acțiunea inițiată de utilizator, îngreunând aprobările mecanice. Limitarea frecvenței solicitărilor și blocarea temporară a încercărilor repetate contribuie, de asemenea, la reducerea presiunii. Deși detaliile despre aplicație, dispozitiv și locație sunt importante, ele nu trebuie considerate dovezi absolute, deoarece aceste informații pot fi falsificate sau mascate.
Sursa: Playtech.ro
